DeepSeek Harness bản xem trước: framework agent mã nguồn mở và cảnh báo chưa kiểm toán bảo mật

Ngày 02/11/2026, cộng đồng nhà phát triển ghi nhận sự xuất hiện của DeepSeek Harness bản xem trước — một framework agent mã nguồn mở do DeepSeek công bố. Điểm đáng chú ý không chỉ là khả năng cho agent làm việc trực tiếp trên máy tính, mà còn là cảnh báo an toàn đi kèm ngay từ đầu: bản này chưa qua kiểm toán bảo mật. Bài viết giải thích Harness là gì, cảnh báo đó nghĩa là sao, và người muốn thử nên làm gì cho an toàn.
Mục lục nội dung bài viếtHiện
DeepSeek Harness bản xem trước là gì?
DeepSeek Harness, gọi tắt là dsh, là framework agent mã nguồn mở với giấy phép MIT. Nói dễ hiểu, framework là bộ khung có sẵn giúp lập trình viên tạo ra các “trợ lý AI” có thể tự làm nhiều bước công việc liên tiếp, thay vì chỉ trả lời một câu hỏi rồi dừng. Ví dụ, một agent có thể đọc yêu cầu, mở file, chạy lệnh, kiểm tra kết quả rồi làm tiếp cho tới khi xong nhiệm vụ.
Harness là bản xem trước dành cho nhà phát triển, tức vẫn đang hoàn thiện, chưa phải phiên bản ổn định cho mọi người dùng. Theo thông tin được ghi nhận, Harness có ứng dụng desktop cho macOS và Windows cùng giao diện web. Giấy phép MIT khá thoáng, cho phép xem mã nguồn, dùng lại và phát triển thêm.
Phân biệt rõ: Harness không phải “siêu agent”
Điểm này rất dễ nhầm nên cần nói rõ. Trước đó, ngày 31/10, một bài viết đã giới thiệu kiến trúc “siêu agent” điều phối nhiều agent — một prototype nghiên cứu về cách một agent cấp cao phân công việc cho nhiều agent nhỏ hơn. Bạn có thể đọc lại tại: DeepSeek siêu agent điều phối nhiều agent.
Harness thì khác: nó là chính framework, công cụ thực tế để xây dựng và chạy agent. Nếu ví von, “siêu agent” giống bản thiết kế cách tổ chức một đội ngũ, còn Harness giống bộ dụng cụ để tạo ra đội ngũ đó. Một bản thiết kế chủ yếu để tham khảo, còn framework chạy code thật trên máy thật thì cần cẩn trọng hơn nhiều.
Cảnh báo “chưa qua kiểm toán bảo mật” nghĩa là gì?
Kiểm toán bảo mật là quá trình chuyên gia độc lập rà soát kỹ mã nguồn và cách hoạt động để tìm lỗ hổng. Khi một sản phẩm “chưa qua kiểm toán”, nghĩa là mức độ an toàn của nó chưa được xác nhận một cách có hệ thống. Đây không phải kết luận rằng sản phẩm chắc chắn có lỗ hổng, mà là lời nhắc rằng an toàn vẫn chưa được chứng minh đầy đủ.
Cần nhấn mạnh để tránh hiểu sai: cảnh báo này do chính dự án công bố trong bản xem trước. Nó không phải tin về một vụ rò rỉ dữ liệu, cũng không phải một vụ khai thác đã xảy ra. Nói cách khác, đây là biển báo nguy hiểm tiềm ẩn được cắm sẵn trước khu vực đang thi công, chứ không phải báo cáo về một tai nạn đã xảy ra.
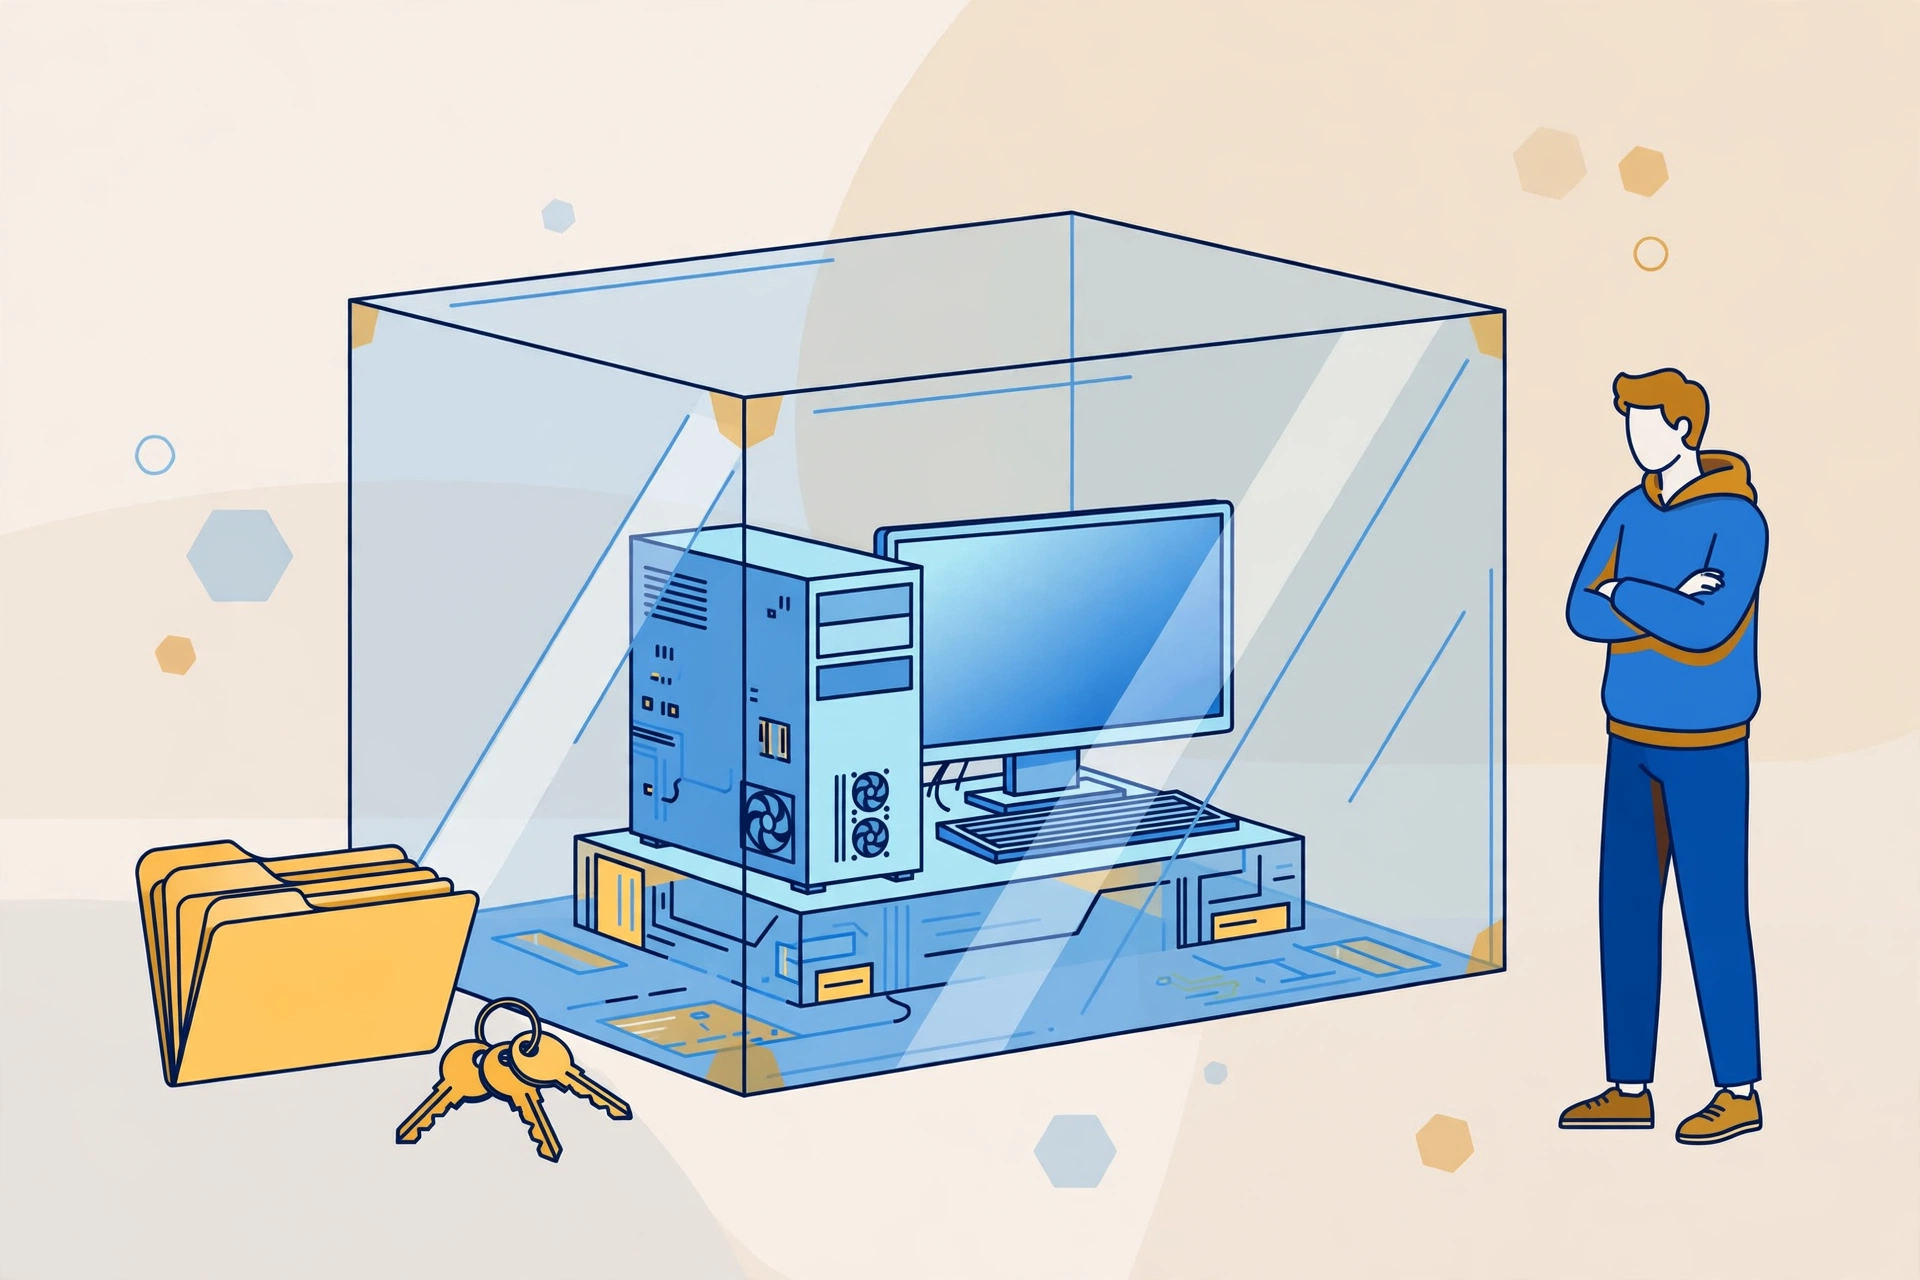
Cảnh báo càng đáng chú ý vì agent trong Harness có quyền khá rộng: chạy code và lệnh do model tạo ra, tải plugin từ bên thứ ba, đồng thời chạm tới mạng, tiến trình đang chạy, thông tin đăng nhập và file trên máy. Chỉ một lệnh sai hoặc một plugin không đáng tin cũng có thể xóa nhầm file hoặc lộ thông tin nhạy cảm. Tài liệu dự án còn cảnh báo sẽ có thay đổi phá vỡ tương thích trong quá trình xem trước, nên cách dùng hôm nay có thể không còn đúng ở bản sau.
Rủi ro nằm ở đâu?
Hãy tưởng tượng bạn giao toàn quyền máy tính cho một trợ lý mới rất nhanh nhưng đôi khi hiểu sai ý. Bạn nói “dọn các file tạm”, trợ lý có thể hiểu nhầm phạm vi và xóa cả file bạn vẫn cần. Đó chính là rủi ro khi agent tự chạy lệnh mà không có người kiểm tra từng bước.
Plugin bên thứ ba là rủi ro thứ hai. Plugin tốt giúp agent làm được nhiều việc hơn, nhưng plugin kém chất lượng hoặc có mục đích xấu có thể lợi dụng quyền truy cập của agent. Vì vậy, tải plugin từ nguồn không rõ ràng cũng nguy hiểm không kém chạy code lạ.
Muốn thử thì làm sao cho an toàn?
Nếu bạn là nhà phát triển hoặc người thích khám phá công nghệ mới, bạn vẫn có thể thử Harness — nhưng hãy thử trong điều kiện an toàn:
1. Chỉ chạy trong máy ảo hoặc môi trường tách biệt
Máy ảo giống một căn phòng riêng bên trong máy tính thật; nếu có sự cố trong đó, máy chính ít bị ảnh hưởng hơn. Đừng chạy Harness trực tiếp trên máy làm việc chính khi chưa hiểu rõ quyền mà nó được cấp.
2. Không cấp quyền truy cập file nhạy cảm hay thông tin đăng nhập
Chỉ cho agent làm việc trong một thư mục thử nghiệm trống, không chứa tài liệu công việc, ảnh cá nhân, mã nguồn quan trọng hay file lưu mật khẩu. Tuyệt đối không đưa mật khẩu thật, mã truy cập hay khóa API quan trọng vào môi trường thử nghiệm.
3. Không dùng cho dữ liệu quan trọng, và kiểm tra từng lệnh
Harness bản xem trước phù hợp để học và đánh giá ý tưởng, chưa phù hợp để xử lý dữ liệu khách hàng hay hệ thống đang chạy thật. Khi có thể, hãy bật chế độ xem trước hoặc xác nhận thủ công trước khi agent chạy lệnh, đặc biệt là lệnh xóa file, thay đổi hệ thống hay gửi dữ liệu ra mạng. Nếu bạn không hiểu một lệnh làm gì, đừng cho chạy. Đồng thời chỉ dùng plugin từ nguồn đáng tin và cập nhật Harness thường xuyên, vì bản xem trước thay đổi rất nhanh.
Người không viết code nên hiểu tin này thế nào?
Nếu bạn không viết code, bạn không cần cài Harness ngay. Điều nên rút ra là xu hướng chung: các hãng AI đang chuyển từ chatbot chỉ trả lời câu hỏi sang agent có thể tự làm việc trên máy tính. Trước khi cho một công cụ quyền đọc file, truy cập tài khoản hay chạy lệnh, hãy tự hỏi mình có thật sự cần cấp quyền đó không, và dữ liệu nào sẽ bị ảnh hưởng nếu có sự cố.
Nếu bạn muốn dùng AI cho công việc văn phòng nhẹ nhàng và an toàn hơn, hãy bắt đầu từ những ứng dụng không cần quyền sâu vào máy tính, ví dụ bài hướng dẫn Cách dùng DeepSeek chuẩn bị bài thuyết trình và slide rõ ràng, thuyết phục.
Kết luận
DeepSeek Harness bản xem trước là bước tiến đáng chú ý của hướng agent mã nguồn mở, với giấy phép MIT và app desktop cho macOS, Windows cùng giao diện web. Nhưng đi kèm là cảnh báo rất rõ: chưa qua kiểm toán bảo mật, có thể chạy code do model tạo ra, tải plugin bên thứ ba, và chạm tới mạng, tiến trình, thông tin đăng nhập và file.
Cách tiếp cận khôn ngoan nhất lúc này là tò mò nhưng thận trọng: thử trong môi trường tách biệt, không đưa dữ liệu nhạy cảm vào, kiểm tra kỹ từng lệnh và chờ bản ổn định hơn trước khi dùng cho công việc quan trọng. Với công cụ có quyền sâu như Harness, an toàn phải đi trước tốc độ.

Bài viết cùng chủ đề
Cách dùng DeepSeek chuẩn bị bài thuyết trình và slide rõ ràng, thuyết phục
Bạn sắp thuyết trình trước lớp, đồng nghiệp hay khách hàng, nhưng nhìn trang giấy trắng vẫn chưa biết bắt đầu từ đâu? Bài...

DeepSeek bắt đầu tính phí Search và Fetch từ 1/11: người dùng agent cần biết gì
Nếu bạn đang dùng DeepSeek để chạy các trợ lý lập trình hay công cụ tự động tìm kiếm trên mạng, có một thay...
Cách dùng DeepSeek lập kế hoạch kinh doanh nhỏ cho người mới khởi nghiệp
Bạn có một ý tưởng buôn bán nhỏ — mở quán cà phê, bán đồ ăn online hay làm đồ thủ công — nhưng...